XDR Cynet All-in-One · dla działów IT bez własnego SOC

Jeden partner. Pełna ochrona Twojej firmy.

Dział IT zarządza ochroną urządzeń, sieci, poczty i chmury z jednej konsoli. Cynet sam wykrywa i neutralizuje zagrożenia, a EFIGO wdraża platformę i wspiera zespół.

  • 15 funkcji ochrony w jednym narzędziu zamiast kilku osobnych systemów
  • Całodobowy monitoring alertów przez analityków CyOps w pakiecie All-in-One
  • Niższe koszty ochrony przy minimalnym nakładzie pracy
EFIGO Powered by Cynet
EFIGOWdrożenie i wsparcie ekspertów
CynetPlatforma XDR
i monitoring 24/7
100% wykrywalności i ochrony w MITRE ATT&CK 2025, bez zmian konfiguracji
Oceny użytkowników G2 · Spring 2025

Recognized industry leader

G2 Grid Leader Spring 2025 G2 Best Est. ROI Spring 2025 G2 Best Results Spring 2025
Cynet All-in-One: zakres platformy
Problem

Stop Stressing Over Cybersecurity

Przez ostatnie 20 lat rosły koszty cyberbezpieczeństwa i złożoność systemów IT. Firmy inwestują w drogie rozwiązania, a mimo to padają ofiarą cyberataków.

Why?

Większości firm nie stać na wszystkie narzędzia ochrony IT ani na zatrudnienie wykwalifikowanych specjalistów.

Dlatego powstał Cynet XDR

Kompleksowe rozwiązanie, które skutecznie chroni przy minimalnych kosztach i nakładzie pracy.

Cynet: usługi zarządzane
Zarządzane cyberbezpieczeństwo dla firm

Dlaczego organizacje powierzają nam ochronę

Ataki przechodzą dziś przez pocztę, tożsamości, urządzenia, chmurę i sieć w ciągu minut. Łączymy platformę Cynet z pracą ekspertów, żeby zatrzymać je, zanim zakłócą działanie firmy.

Ochrona całej ścieżki ataku

Zatrzymujemy ataki na punktach końcowych, w poczcie e-mail, tożsamościach, sieci, aplikacjach chmurowych i SaaS, zanim się rozprzestrzenią.

AI oparta na wiedzy o zagrożeniach

Wykrywanie wspierane przez AI stale koreluje zdarzenia w środowisku, szybciej rozpoznaje wzorce ataków i ogranicza liczbę fałszywych alarmów.

Skuteczność potwierdzona testami

W MITRE ATT&CK® Evaluations Cynet trzy lata z rzędu osiągnął 100% ochrony i 100% widoczności wykryć bez fałszywych alarmów. See the results

SOC 24/7

Analitycy CyOps monitorują alerty całą dobę, badają incydenty i reagują, działając jako rozszerzenie naszego zespołu.

Automatyczna reakcja pod nadzorem ekspertów

Natychmiastowa neutralizacja zagrożeń połączona z analizą prowadzoną przez specjalistów skraca przestoje i ogranicza ryzyko.

Wsparcie zgodności i cyberubezpieczenia

Pełna widoczność i raporty ułatwiają audyty (NIS2 / KSC, ISO 27001) oraz spełnienie wymagań ubezpieczycieli.

Ochrona klasy enterprise w przystępnej cenie

Spójna, w pełni zarządzana ochrona, dostępna także dla małych i średnich organizacji.

MITRE ATT&CK Evaluations Enterprise 2025
Niezależny test

100% w MITRE ATT&CK, kolejny rok z rzędu

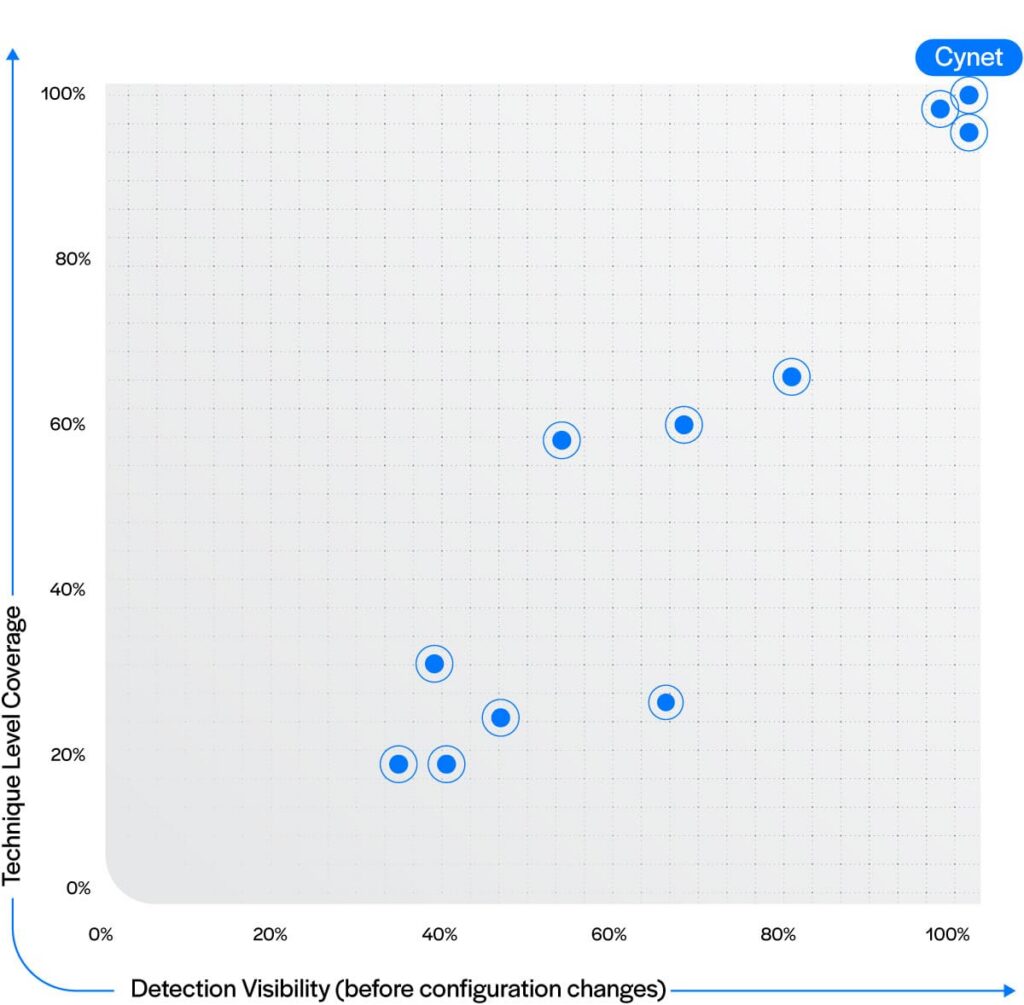
MITRE ATT&CK® Evaluations ocenia platformy na realnych scenariuszach ataków i publikuje wyniki. W edycji Enterprise 2025 Cynet bez zmian konfiguracji i bez fałszywych alarmów osiągnął:

100%widoczności wykryć: 90 z 90 kroków ataku
100%pokrycia technik: 90 z 90 wykryć na poziomie techniki
100%ochrony: 5 z 5 złośliwych kroków zablokowanych
0fałszywych alarmów: 0 z 17 legalnych działań oznaczonych jako złośliwe

Źródło: Cynet, MITRE ATT&CK Evaluations Enterprise 2025, cynet.com

Pełne wyniki na stronie Cynet
Wyniki MITRE ATT&CK Evaluations Enterprise 2025: widoczność wykryć a pokrycie technik
Edycja Enterprise 2025: widoczność wykryć a pokrycie technik. Cynet jako jedyny osiągnął 100% widoczności i 100% ochrony bez zmian konfiguracji.

Co wyróżnia Cynet na tle innych platform XDR?

Zintegrowana platforma ochrony IT

Jedna platforma, jeden agent i jedna konsola zastępują wiele narzędzi i zapewniają pełną ochronę bez zbędnej złożoności.
Natywna sztuczna inteligencja

CyAI koreluje telemetrię, aby wykrywać i przerywać ścieżki ataku na dużą skalę. Autonomicznie wykrywa 97% zaawansowanych zagrożeń przy jednym z najniższych w branży wskaźników fałszywych alarmów: <0,9%.

Zintegrowany AI SOC

CyOps to zespół MDR ekspertów bezpieczeństwa działający 24/7. AI SOC łączy CyAI i CyOps: AI ogranicza liczbę alertów i zwiększa wartość pracy analityków, a pętla informacji zwrotnej przyspiesza reakcję na zagrożenia wykorzystujące AI.

Reagowanie na incydenty w cenie, bez abonamentu

CyOps łączy wiedzę ekspertów z autorską technologią dochodzeniową Cynet. Ogranicza pracę ręczną, przyspiesza zamykanie incydentów i poprawia poziom bezpieczeństwa, bez ukrytych opłat.

Platforma Cynet · zobacz ścieżkę, zatrzymaj atak

Siedem warstw ochrony, jeden silnik AI

Każda warstwa zapisuje dane we wspólnym modelu. Dzięki temu Cynet pokazuje całą ścieżkę ataku przez urządzenia, tożsamości, sieć, pocztę i chmurę zamiast siedmiu niepowiązanych alertów.

01 · EPP · EDR · Punkty końcowe

Stop zagrożeniom, zanim się uruchomią

NGAV, EDR i XDR na każdym urządzeniu z Windows, macOS i Linux. Jeden agent i jedna konsola dla całego parku urządzeń.

  • Antywirus nowej generacji (NGAV)Analiza statyczna i behawioralna AI wykrywa złośliwe pliki i przerywa złośliwe procesy w trakcie działania.
  • Ochrona przed ransomwareDedykowana logika chroni przed różnymi wariantami ataków szyfrujących.
  • Inwentaryzacja urządzeń i aplikacjiPełna lista hostów i zainstalowanego oprogramowania w środowisku.
  • Pełna widoczność środowiskaTelemetria urządzeń, plików, sieci, użytkowników i pułapek deception w jednym miejscu.
02 · ITDR · UEBA · Tożsamości

Ochrona poświadczeń, blokada eskalacji uprawnień

ITDR i analiza zachowań użytkowników w systemach tożsamości, m.in. Active Directory. Cynet wykrywa nadużycia poświadczeń i ruch boczny, zanim atakujący przejdzie dalej.

  • Anomalie zachowańKorelacja danych z systemów tożsamości i telemetrii sieciowej.
  • Podejrzane logowaniaNietypowe logowania, niemożliwe podróże i przejęcia sesji.
  • Zmiany uprawnieńManipulacja uprawnieniami, dodawanie kont zewnętrznych i zmiany w grupach wrażliwych.
  • Złośliwi użytkownicyRuch boczny, komunikacja z serwerami C&C i wejścia na złośliwe domeny.
03 · NDR · Sieć

Stop ruchowi bocznemu w całej sieci

Analiza ruchu między urządzeniami i użytkownikami wykrywa ukryte zagrożenia. Po wykryciu komunikacji C&C platforma izoluje host.

  • Skanowanie sieciWzorce aktywności typowe dla złośliwego rekonesansu.
  • Ataki na DNSRóżne techniki ataku na infrastrukturę DNS.
  • Eksfiltracja przez tuneleWyciek danych, także przez szyfrowane kanały komunikacji.
  • Ryzykowne połączeniaKomunikacja z witrynami złośliwymi, phishingowymi i serwerami C&C.
04 · Przychodząca · Wewnętrzna · Poczta e-mail

Stop phishingowi, zanim ktoś kliknie

Ochrona Microsoft 365, Google Workspace i innych chmurowych systemów poczty. Cynet blokuje phishing, BEC i złośliwe załączniki przed dostarczeniem.

  • Ochrona linkówKażdy link jest skanowany przed dostarczeniem wiadomości i po nim.
  • Skanowanie załącznikówBlokada złośliwego oprogramowania, także zagrożeń zero-day.
  • Automatyczne usuwanieZłośliwa wiadomość znika ze wszystkich skrzynek, a administrator dostaje powiadomienie.
05 · CSPM · SSPM · Chmura i SaaS

Błędne konfiguracje pod kontrolą

Identyfikacja, priorytetyzacja i usuwanie ryzyk w M365, AWS, Azure i innych usługach chmurowych bez osobnych narzędzi.

  • Widoczność zasobówPołączeni użytkownicy i ekspozycje w obciążeniach i usługach.
  • Gotowość do audytuMapowanie konfiguracji na NIST, PCI DSS, HIPAA i inne ramy z gotowymi raportami.
  • Naprawa jednym kliknięciemPrzyczyna każdego ryzyka i jego usunięcie bezpośrednio z konsoli Cynet.
06 · iOS · Android · Urządzenia mobilne

Telefony i tablety pod tą samą ochroną

Cynet Mobile Threat Protection chroni urządzenia z Androidem, iOS i ChromeOS przed znanymi zagrożeniami i zero-day, także offline.

  • Urządzenie, sieć i phishingOchrona przed zagrożeniami w Wi-Fi, sieciach komórkowych i kampaniach phishingowych.
  • Naprawa na urządzeniuAutomatyczne usuwanie zagrożeń bez przerywania pracy użytkownika.
  • Ryzykowne aplikacjeWykrywanie złośliwych lub niebezpiecznych aplikacji mobilnych.
  • Integracja z MDM i EMMCentralne zarządzanie razem z narzędziami do obsługi urządzeń mobilnych.
07 · SOAR · SIEM · Automatyzacja

Warstwa, która łączy pozostałe sześć

Cynet koreluje sygnały w jedną ścieżkę ataku i uruchamia playbooki, które usuwają zagrożenie bez udziału analityka.

  • Gotowe playbookiAutomatyzacja typowych kroków dochodzenia, izolacji i naprawy.
  • Reakcja jednym kliknięciemIzolacja hosta, zatrzymanie procesu, unieważnienie sesji, blokada konta, usunięcie wiadomości.
  • Orkiestracja między obszaramiWspólna reakcja w urządzeniach, tożsamościach, poczcie, SaaS, chmurze, sieci i logach.
  • Kontrola człowiekaZatwierdzenia, eskalacje i weryfikacja CyOps tam, gdzie potrzebna jest ocena eksperta.
08 · Bezpieczeństwo AI

Użycie AI w firmie widoczne i pod kontrolą

Pracownicy już korzystają z narzędzi AI. Wdrożony agent Cynet pokazuje, gdzie działa AI, ocenia ryzyko i kontroluje użycie.

  • Inwentaryzacja AI na urządzeniach (beta)Aplikacje, agenty i lokalne środowiska AI wraz z procesem i użytkownikiem, który je zainstalował.
  • Widoczność AI w przeglądarceDostęp do publicznych chatbotów z firmowych urządzeń, także przez konta prywatne.
  • Filtrowanie treściOsobne kategorie do kontroli dostępu do domen usług AI.
  • AI na ścieżce atakuKorelacja użycia AI z sygnałami z urządzeń, tożsamości, sieci i chmury.
CyAI

Silnik AI koreluje sygnały ze wszystkich warstw w jedną ścieżkę ataku.

SOAR

Playbooki automatycznie izolują hosty, blokują ruch i usuwają zagrożenia.

CyOps 24/7

Gdy automatyzacja eskaluje incydent, analitycy MDR prowadzą dochodzenie i naprawę o każdej porze.

Integracje

Ponad 80 wbudowanych integracji i dane z ponad 50 źródeł bez zmiany obecnych narzędzi.

Źródło: Cynet, cynet.com/platform, stan na 19.11.2026

Umów bezpłatny test
Zobacz Cynet w działaniu

Jedna platforma, pełna ochrona

Cynet: ochrona w jednym narzędziu

Ochrona IT z jednej konsoli, monitoring 24/7 w pakiecie

Cynet łączy wszystkie niezbędne technologie ochrony w jednym narzędziu. Zamiast drogiego i złożonego systemu zabezpieczeń dział IT obsługuje jedną platformę.

Monitoring 24/7

Analitycy CyOps czuwają nad alertami całą dobę i przekazują instrukcje usunięcia zagrożeń.

Eksperci EFIGO

Wdrożenie i wsparcie bez rozbudowy własnego zespołu.

15 funkcji · jedna platforma

Kompleksowe funkcje ochrony IT

Extended Detection and Response (XDR)

Korelacja telemetrii z wielu źródeł. Wykrywa ukryte ataki i działania wewnętrzne.

Endpoint Detection and Response (EDR)

Ciągły monitoring urządzeń końcowych i usuwanie zaawansowanego złośliwego oprogramowania.

Network Detection and Response (NDR)

Wykrywanie ukrytych zagrożeń przemieszczających się w sieci.

Endpoint Protection (EPP)

Antywirus nowej generacji (NGAV) zapobiega zagrożeniom na urządzeniach.

Domain Filtering

Blokada dostępu użytkowników do złośliwych witryn.

E-mail Security

Blokada złośliwych wiadomości, ryzykownych nadawców i domen.

Managed Detection and Response (MDR)

Całodobowy monitoring i reagowanie przez analityków SOC.

Security Orchestration, Automation and Response (SOAR)

Automatyczna koordynacja reagowania na incydenty w całym środowisku.

Cloud Security Posture Management (CSPM)

Wykrywanie i usuwanie zagrożeń w aplikacjach chmurowych.

Central Log Management

Centralne logi do wykrywania zagrożeń i analizy ataków.

SaaS Security Posture Management (SSPM)

Monitoring bezpieczeństwa aplikacji SaaS.

Mobile Threat Defense (MTD)

Ochrona urządzeń mobilnych przed zagrożeniami i nieuczciwymi aplikacjami.

User Behavior Analytics (UBA)

Wykrywanie nietypowych zachowań użytkowników.

Deception

Pliki, sieci i urządzenia pułapki ujawniają obecność atakującego.

Port Scanning

Wykrywanie nieznanych i podatnych portów przed włamaniem.

Jak Cynet zatrzymuje atak krok po kroku

Pełna ochrona i wszystkie zabezpieczenia w jednej, łatwej w obsłudze platformie.

Cynet automatycznie zapobiega zagrożeniom, wykrywa je i neutralizuje. Dział IT nie musi stale monitorować alertów.

Cynet · konsolaOchrona aktywna
E-mail z załącznikiem phishingowymZablokowanyE-mail Security
Podejrzany proces na stacji roboczejWykrytyEDR
Próba ruchu bocznego w sieciWykrytaNDR · UBA
Izolacja hosta i usunięcie plikuZneutralizowaneXDR · SOAR · automatycznie
Ilustracja przykładowego scenariusza ataku
Cynet: kompleksowe cyberbezpieczeństwo
Dlaczego EFIGO

Bezpieczeństwo, za którym stoją ludzie, nie tylko narzędzia

  • Certyfikowani praktycy: pentesterzy, audytorzy i analitycy w jednym zespole
  • Od 2015 roku chronimy firmy, instytucje publiczne i samorządy w całej Polsce
  • Wdrożenie Cynet przeprowadzamy sami, bez angażowania Twojego działu IT na tygodnie
  • Konfigurację i reguły dopasowujemy do Twojej infrastruktury i wymagań NIS2 / KSC
  • Łączymy monitoring z testami penetracyjnymi i audytami, więc luki znajdujemy zanim zrobi to atakujący
  • Po każdym incydencie dostajesz jasny plan działania, a nie surowy log z konsoli

Wspieramy bezpieczeństwo organizacji, abyś mógł skupić się na tym, co najważniejsze.

Bezpłatny test Cynet

Sprawdź skuteczność Cynet we własnym środowisku

Test pokaże, jakie zagrożenia Cynet wykrywa w Twojej infrastrukturze, zanim podejmiesz decyzję o zakupie.
  1. Na krótkim spotkaniu poznajemy Twoje systemy i potrzeby, więc test od początku dotyczy tego, co dla Ciebie istotne.
  2. Wspólnie ustalamy zakres testu: urządzenia, serwery, pocztę i chmurę, które chcesz objąć ochroną.
  3. Przez około 30 dni Cynet działa w Twojej sieci, a Ty na bieżąco widzisz wykryte i zneutralizowane zagrożenia.

Umów bezpłatny test

Cybersecurity and data protection.
Penetration, social engineering, 
and performance testing. 
Safety audits and training. 
Authorized OffSec partner in Poland.
© 2026 efigo.pl

Stay safe with us.
+48 570 450 695
+48 512 669 907
Efigo Sp. z o.o.
ul. Mikołaja Kopernika 8/6
40-064 Katowice
POLAND
VAT No: PL9542760427
en_GBEN